Dans cet article
L'utilisation régulière de l'IA nécessite un leadership organisationnel
L'utilisation de l'IA en entreprise nécessite une responsabilité claire, une utilisation autorisée, un accès réglementé aux données, une vérification appropriée, une procédure d'escalade, une documentation et des compétences.
La gouvernance de l'IA n'est pas un ensemble de règles unique. C'est un système d'exploitation composé de rôles, de droits de décision, de contrôles et de boucles d'apprentissage. Il relie l'objectif commercial, l'expertise métier, la technologie, la protection des données, la sécurité et la gestion d'entreprise.
Situation de départ
En juin 2025, l'utilisation de l'IA dans de nombreuses entreprises n'était plus limitée à des expériences isolées.
Les employés ont utilisé des systèmes génératifs pour :
- Conception et révision,
- Recherche et résumé,
- Traduction,
- Analyse de données,
- Développement logiciel,
- communication client,
- recherche de connaissances interne,
- Support de processus.
Parallèlement, des fonctions intégrées sont apparues dans les logiciels de bureau, les CRM, les plateformes marketing et les systèmes de développement. L'utilisation a donc pu avoir lieu sans qu'une entreprise n'ait consciemment lancé son propre projet d'IA.
Cette diffusion a modifié la question du leadership.
Il ne s'agissait plus seulement d'approuver ou de bloquer un outil. Les entreprises devaient clarifier :
- Quelle utilisation est souhaitée ?
- Quelles données peuvent être traitées ?
- Quels résultats nécessitent une vérification ?
- Qui approuve les nouvelles applications ?
- Qui surveille les fournisseurs et les modifications ?
- Comment les erreurs et les incidents sont-ils gérés ?
- Quelles compétences les employés doivent-ils posséder ?
- Comment est-il documenté que les règles sont respectées ?
Le contexte réglementaire en juin 2025
La loi européenne sur l'IA est entrée en vigueur le 1er août 2024.
Depuis le 2 février 2025, les premières dispositions sont entrées en vigueur, notamment les règles relatives aux pratiques interdites et l'obligation de prendre des mesures pour assurer une compétence suffisante en matière d'IA aux personnes traitant de l'IA.
D'autres exigences sont devenues applicables par étapes. Les règles de gouvernance et les obligations pour les modèles à usage général ne devraient s'appliquer qu'à partir du 2 août 2025.
Cette limite temporelle est importante pour une classification en juin 2025.
Les entreprises ont dû agir, mais n'ont pas encore pu écrire comme si toutes les obligations ultérieures étaient pleinement applicables.
Ce post ne constitue pas un conseil juridique. Le règlement sur l'IA, le droit de la protection des données, le droit du travail, la cogestion, le droit d'auteur et les exigences sectorielles doivent être examinés séparément pour l'application concrète. Pour les décisions juridiquement pertinentes, il convient de faire appel à des cabinets d'avocats spécialisés, à des délégués à la protection des données et, le cas échéant, à d'autres services spécialisés.
Ce que la gouvernance de l'IA doit accomplir
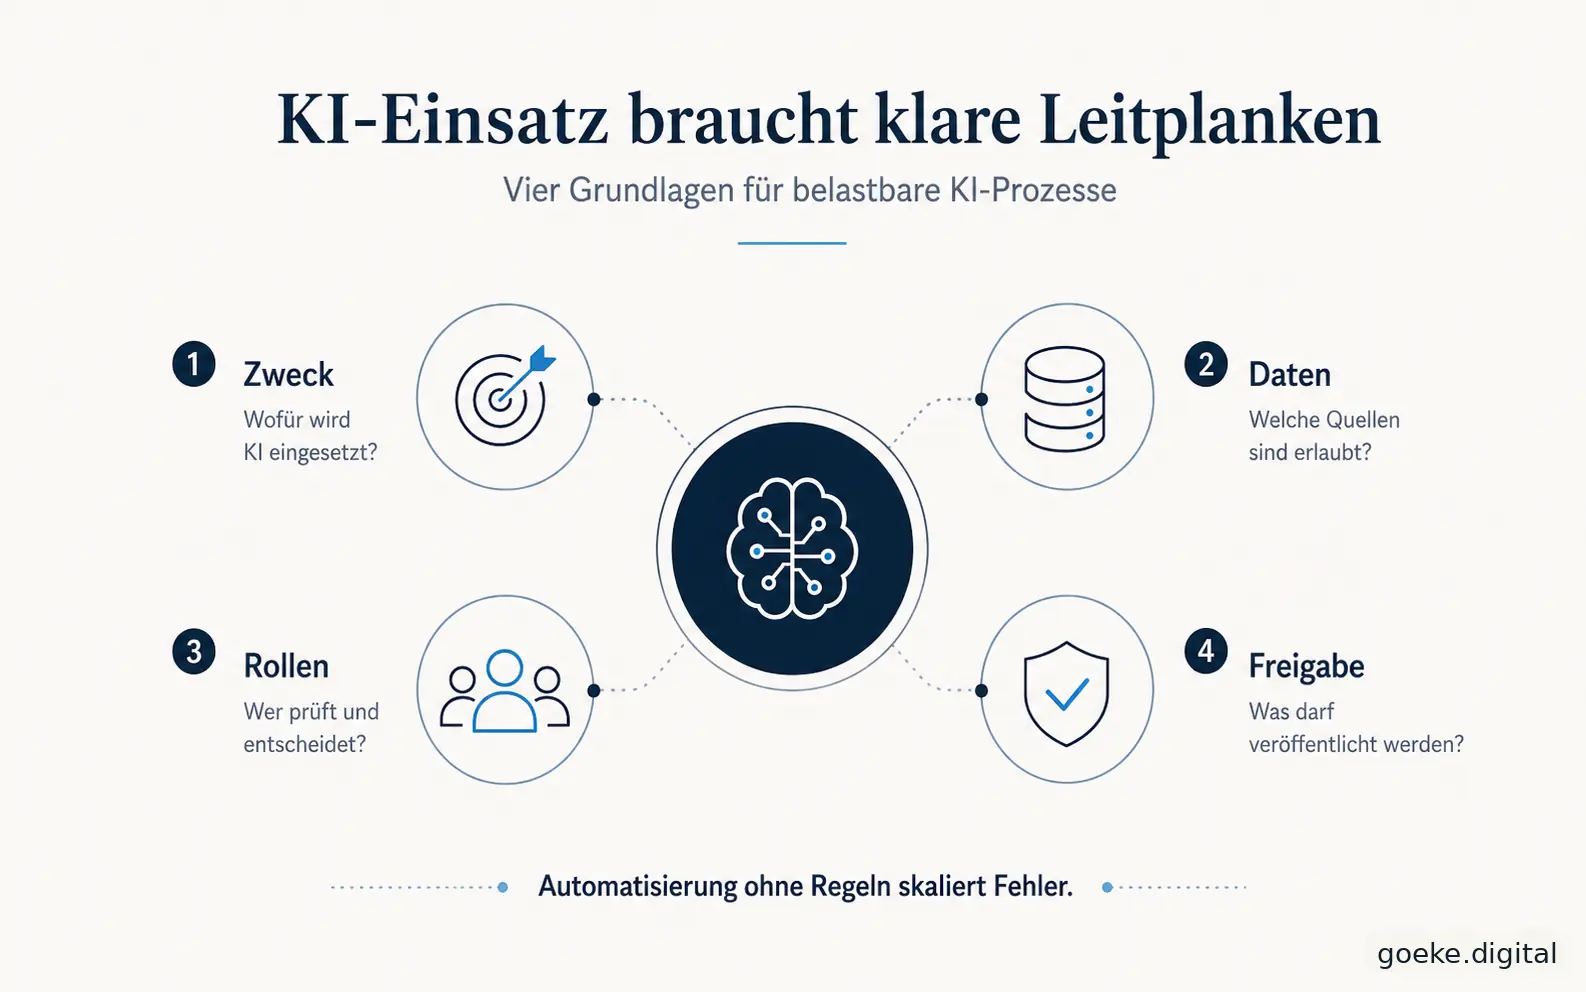
Clarifier le but et l'utilité
Chaque application nécessite un objectif commercial responsable.
Doivent être documentés :
- soutien souhaité,
- Utilisateurs ou personnes concernés,
- bénéfice attendu,
- portée autorisée,
- Critères de démantèlement et de sortie.
Une application sans objectif clair ne peut être ni vérifiée ni priorisée de manière appropriée.
Définir l'utilisation autorisée
les employés ont besoin de règles compréhensibles.
Exemples :
- Quels outils sont autorisés ?
- Quelles données peuvent être saisies ?
- Quelles tâches ne sont pas autorisées ?
- Quand une sortie doit-elle être étiquetée ?
- Quels résultats ne doivent pas être utilisés sans vérification ?
- Quelles applications nécessitent une approbation préalable ?
Les règles doivent correspondre au quotidien du travail. Une directive abstraite que personne ne peut appliquer à des situations concrètes reste inefficace.
Contrôler l'accès aux données et aux systèmes
Les applications d'IA peuvent accéder à des documents, des e-mails, des données clients, des CRM, des systèmes de gestion de projet ou d'autres systèmes.
Avec chaque accès, l'impact potentiel augmente.
À clarifier :
- autorisation minimale,
- Finalité,
- catégories de données,
- Règles de stockage et de suppression,
- prestataires externes,
- interfaces techniques,
- Journalisation,
- Séparation entre les tests et l'exploitation productive.
Un agent ayant des droits d'écriture nécessite une gouvernance différente de celle d'un outil de brouillon interne sans accès au système.
Concevoir l'audit et l'approbation
La profondeur du contrôle dépend du risque.
La gouvernance est définie :
- quels résultats ne sont que des brouillons,
- Quand les échantillons suffisent,
- quand une vérification obligatoire des compétences s'applique,
- quand le principe de la séparation des tâches est requis,
- quand le traitement automatique est exclu,
- qui est autorisé à approuver.
Les règles doivent être réalisables techniquement et organisationnellement.
Gérer les escalades et les incidents
Un processus d'IA peut :
- générer des résultats incorrects,
- accéder à des sources inappropriées,
- traiter des données sensibles,
- déclencher une action non autorisée,
- défavoriser systématiquement certains cas,
- Fonctionner différemment en raison d'un changement de fournisseur.
Pour cela, l'entreprise a besoin de :
- Voie de notification,
- Droit d'arrêt,
- possibilité de désactivation technique,
- Responsable de l'évaluation,
- Documentation,
- Communication aux personnes concernées,
- Correction et redémarrage.
Un incident ne doit pas être rejeté comme un problème de manipulation individuel si la cause réside dans le système ou le processus.
Assurer la documentation et la traçabilité
Toute utilisation ne nécessite pas la même documentation.
Cependant, pour les applications pertinentes, au moins les éléments suivants doivent être traçables :
- Objectif,
- Responsables,
- Système et version utilisés,
- Sources de données,
- Règles et étapes de vérification,
- Limites connues,
- Approbation,
- Changements,
- Incidents,
- vérification régulière.
La documentation ne sert pas uniquement à la conformité. Elle permet la maintenance, le transfert et l'apprentissage.
Développer des compétences
L'article 4 du règlement européen sur l'IA a fait de la compétence en matière d'IA une tâche organisationnelle concrète.
La compétence ne signifie pas que chaque personne doit maîtriser les détails techniques du modèle.
Elle doit être adaptée à l'utilisation et peut comprendre :
- capacités et limites du système,
- données autorisées,
- erreurs typiques,
- Critères d'examen,
- Règles de sécurité et de protection des données,
- Voie d'escalade,
- Impact sur les personnes concernées.
Un webinaire général unique ne suffit pas pour chaque rôle.
Le modèle de rôles
La gouvernance de l'IA ne nécessite pas un grand nouveau département. Elle nécessite des fonctions clairement attribuées.
Responsable commercial
Décide de l'objectif, de la priorité, des ressources et du risque acceptable.
Responsable du processus
Responsable du déroulement, des transferts et de l'intégration dans l'exploitation.
Responsable technique ou du savoir
Garantit les sources, les termes, les règles et la qualité technique.
Responsable technique
Responsable de la configuration, des interfaces, des autorisations, des versions et de l'exploitation.
Protection des données, sécurité et conformité
Vérifier les exigences pertinentes et accompagner les décisions présentant des risques.
Rôles d'examen et d'approbation
Évaluer les résultats selon des critères définis et avoir un droit d'arrêt réel.
Utilisateur
Appliquer le système dans le cadre défini, reconnaître les limites et signaler les écarts.
Responsable des incidents et de l'escalade
Coordonne la réaction, la documentation, la correction et, le cas échéant, la communication externe.
Une personne peut assumer plusieurs fonctions. Cela ne doit pas entraîner d'ambiguïté.
Le modèle de rôles SDC pour la gouvernance de l'IA
Un modèle de gouvernance pragmatique pour les PME
1. Inventaire d'utilisation de l'IA
L'entreprise enregistre :
- systèmes approuvés,
- systèmes réellement utilisés,
- Tâches,
- données,
- processus concernés,
- personnes responsables.
Cet inventaire ne doit pas être immédiatement complet. Il doit d'abord rendre visibles les utilisations récurrentes et pertinentes pour le risque.
Inventaire d'utilisation de l'IA pour les PME
saisir les systèmes, les cas d'utilisation, les données, l'examen, la validation et la prochaine révision dans une base de travail commune.
Télécharger l'inventaire d'utilisation de l'IAL'article actuel « AI Act pour les entreprises : comment la réglementation peut devenir un avantage concurrentiel » explique pourquoi un tel inventaire n'est pas seulement une documentation de conformité, mais crée la base d'une utilisation maîtrisée de l'IA.
2. Classes de risque simples
Une classification pratique peut être la suivante :
- Classe A : conception interne, faible impact, facilement corrigeable.
- Classe B : communication externe ou décision opérationnelle avec audit obligatoire.
- Classe C : données sensibles, impact significatif, action système ou faible réversibilité. Approbation et audit séparés requis.
- Non autorisé : utilisation interdite, non responsable ou insuffisamment clarifiée.
La classification ne remplace pas une classification juridique selon l'AI Act. Elle soutient la gouvernance interne.
3. Règles d'utilisation contraignantes
Les règles doivent répondre à des situations concrètes et contenir des exemples.
4. Processus d'approbation pour les nouvelles applications
Les nouvelles applications ne sont pas seulement acquises techniquement. Le but commercial, les données, le risque, le fournisseur, l'audit et la responsabilité sont évalués conjointement.
5. Compétences par rôle
Les utilisateurs, les examinateurs, les responsables techniques et la direction ont besoin de contenus de formation différents.
6. Révision périodique
Les modèles, les fournisseurs, les processus et la situation juridique changent. Les applications sont donc vérifiées selon des occasions ou des intervalles fixes.
Positionnement stratégique
L'ISO/IEC 42001 a décrit fin 2023 un système de management pour l'IA. Sa valeur ne réside pas seulement dans une éventuelle certification. Il structure l'IA comme une tâche de leadership récurrente selon le principe Planifier, Mettre en œuvre, Vérifier et Améliorer.
Le NIST AI RMF classe des fonctions similaires sous Govern, Map, Measure et Manage.
Les deux approches présentent une logique commune :
La gouvernance de l'IA n'est pas un formulaire d'approbation unique. Elle relie la planification, le contexte, le contrôle, l'exploitation et l'apprentissage.
Perspective pratique
Le plus grand danger pour les PME ne réside souvent pas dans un système à haut risque officiellement introduit.
Elle réside dans le nombre croissant de petites utilisations :
- une équipe utilise un outil non approuvé,
- les informations sensibles sont copiées dans un assistant,
- un plugin obtient un accès étendu,
- une réponse générée automatiquement est envoyée sans vérification,
- une source de connaissances centrale n'est pas mise à jour,
- personne ne remarque un changement de modèle ou de fournisseur.
Un système de gouvernance pragmatique doit tenir compte de cette réalité sans étouffer chaque utilisation dans la bureaucratie.
Le critère approprié est la proportionnalité :
- faible impact, règles simples,
- impact plus élevé, vérification plus stricte,
- impact sensible ou irréversible, approbation formelle et audit spécialisé.
L'approvisionnement relève de la gouvernance
L'achat d'un service d'IA n'est pas non plus une décision purement technique ou tarifaire.
Il convient notamment de vérifier les conditions contractuelles, l'utilisation des données, les sous-traitants, les lieux de stockage, les possibilités de suppression, les notifications de modification, les mises à jour de modèles, les contrôles d'accès et la possibilité d'une sortie ordonnée. Un cas d'utilisation techniquement approprié peut devenir intolérable si le fournisseur ne satisfait pas de manière compréhensible aux exigences essentielles.
C'est pourquoi l'approvisionnement, le département et la responsabilité technique doivent évaluer le même cas d'utilisation. L'approbation d'un outil ne s'applique pas automatiquement à chaque utilisation possible au sein de cet outil.
Ce que les entreprises ne doivent pas faire
Les entreprises ne devraient pas déléguer la gouvernance de l'IA à un seul département.
L'informatique peut contrôler les accès techniques, mais ne peut pas juger seule de la finalité commerciale. Les départements métier connaissent la tâche, mais pas nécessairement les conséquences en matière de protection des données et de sécurité. La conformité peut définir les règles, mais pas gérer le processus.
Une politique sans mise en œuvre technique est tout aussi insuffisante. Si des outils non approuvés restent facilement utilisables, que les autorisations sont trop larges et qu'il n'y a pas de possibilité de signalement, la gouvernance reste théorique.
Les entreprises ne devraient pas non plus traiter toutes les applications de la même manière. Une obligation de publication excessive favorise l'utilisation parallèle. Une règle trop laxiste laisse des risques pertinents non contrôlés.
Conséquence pour les entreprises
La gouvernance de l'IA fait partie de la maturité numérique.
Elle se manifeste par la capacité d'une entreprise à traduire de nouvelles possibilités techniques en responsabilités existantes.
Une gouvernance solide permet :
- sélection plus rapide des cas d'utilisation appropriés,
- limites claires pour les employés,
- meilleures décisions en matière de données et de sécurité,
- approbations traçables,
- mise à l'échelle contrôlée,
- Apprendre des erreurs,
- Conformité aux exigences juridiques et normatives.
Elle ne freine pas une utilisation judicieuse. Elle empêche que la vitesse ne se crée sans direction.
Connexion technique
Ancrer la gouvernance de l'IA comme une tâche de gestion continue
La gouvernance et l'orchestration de l'IA connectent l'inventaire d'utilisation, les rôles, les règles, l'accès aux données, les modèles d'audit, les compétences et l'escalade. Dans un partenariat SDC, ces éléments peuvent être progressivement intégrés dans des processus réels et développés en continu.
Classer systématiquement la gouvernance et l'orchestration de l'IA
Sources et bases techniques (8)
- Union européenne, « Règlement (UE) 2024/1689 sur l'intelligence artificielle », 2024. Ouvrir la source
- Commission européenne, « AI Act. Cadre réglementaire pour l'intelligence artificielle ». Ouvrir la source
- Commission européenne, « AI Literacy. Questions & Réponses ». Ouvrir la source
- Commission européenne, « Lignes directrices sur la définition des systèmes d'IA et premières règles », 6 février 2025. Ouvrir la source
- ISO, « ISO/IEC 42001:2023. Systèmes de management de l'intelligence artificielle ». Ouvrir la source
- ISO, « ISO/IEC 23894:2023. Intelligence artificielle. Lignes directrices sur la gestion des risques ». Ouvrir la source
- National Institute of Standards and Technology, « Artificial Intelligence Risk Management Framework (AI RMF 1.0) ». Ouvrir la source
- OCDE, « Principes de l'OCDE sur l'IA ». Ouvrir la source
